Crittografia a curva ellittica: cos’è e perché Intesa cambia Certification Authority
Normativa
11.11.2026
|
Tempo di lettura: 10 min
Una guida semplice alla tecnologia che protegge firme e sigilli digitali, e al suo ruolo nella nuova Certification Authority di Intesa
Per “crittografia a curva ellittica” si intende una famiglia di tecniche di crittografia a chiave pubblica, tutte basate sulle curve ellittiche. Al suo interno ci sono quindi algoritmi diversi, ciascuno con un compito preciso. La crittografia a curva ellittica garantisce lo stesso livello di protezione degli algoritmi tradizionali usando chiavi molto più corte, e per questo è adottata in molti ambiti della sicurezza informatica. In questo articolo spieghiamo, partendo dalle basi, come funziona, in che cosa si differenzia la crittografia a curva ellittica dall’algoritmo RSA e perché Intesa l’ha scelta per la propria nuova Certification Authority.
In breve
- La crittografia a curva ellittica comprende tecniche di crittografia a chiave pubblica: in ambito firme elettroniche, usa una chiave privata per firmare e una chiave pubblica per verificare la firma.
- Rispetto all’algoritmo RSA, quello più diffuso finora, offre lo stesso livello di sicurezza con chiavi molto più corte: 256 bit invece di 3072 bit. Chiavi più corte significano firme più rapide da generare e certificati più compatti.
- Come l’algoritmo RSA, gli algoritmi basati su crittografia a curva ellittica non sono resistenti ai computer quantistici: la loro adozione è una tappa intermedia verso gli algoritmi post-quantum.
- Entro il 9 gennaio 2027 Intesa adotterà una nuova Certification Authority a curva ellittica; i certificati già emessi restano validi fino alla naturale scadenza.
Le basi: chiavi, firme digitali e Certification Authority
Le firme digitali si basano sulla crittografia a chiave pubblica. Ogni firmatario dispone di due chiavi collegate tra loro: una chiave privata, segreta, che serve a firmare, e una chiave pubblica, che tutti possono conoscere e che serve a verificare la firma. È come un sigillo custodito in cassaforte e un campione della sua impronta che chiunque può consultare per confrontarla.
Resta da stabilire a chi appartenga una chiave pubblica. Se ne occupa la Certification Authority (CA), l’ente che rilascia i certificati digitali: documenti elettronici che “contengono” la chiave pubblica e la collegano all’identità di una persona o di un’organizzazione. La CA firma a sua volta ogni certificato e ne garantisce l’autenticità, come l’ufficio che rilascia un passaporto. Chi riceve il documento verifica la firma con appositi software di verifica, grazie alla chiave pubblica contenuta nel certificato, e controlla che il certificato sia stato firmato da una CA riconosciuta, cioè presente nella Trusted List, e che non sia scaduto o revocato.
I Prestatori di Servizi Fiduciari Qualificati (QTSP), con i loro servizi qualificati e i certificati delle rispettive CA, sono iscritti in elenchi ufficiali nazionali chiamati Trusted List, grazie ai quali gli strumenti di verifica riconoscono i certificati e le firme elettroniche qualificate. Anche la CA usa la crittografia per firmare i certificati: l’algoritmo che sceglie incide sulla solidità di tutta la catena di fiducia.
Che cosa significa la lunghezza di una chiave
Una chiave crittografica è, in sostanza, un numero molto grande. La sua lunghezza si misura in bit, cioè in cifre binarie, che possono valere solo 0 o 1. Più la chiave è lunga, più sono le combinazioni possibili e più è difficile indovinarla, come in un lucchetto a combinazione: con 3 cifre le combinazioni sono mille, con 6 diventano un milione. Nel caso dei bit, ogni bit in più raddoppia le combinazioni.
Chiavi più lunghe offrono più protezione, ma richiedono anche più calcoli. Quanto debba essere lunga una chiave per essere sicura dipende però dal sistema di crittografia usato: alcuni hanno bisogno di chiavi molto lunghe, altri ottengono la stessa protezione con chiavi molto più corte. È proprio la differenza tra RSA e la curva ellittica, che vediamo nelle prossime sezioni.
RSA, la crittografia più diffusa finora
RSA, sigla formata dalle iniziali dei suoi ideatori Ron Rivest, Adi Shamir e Leonard Adleman, è l’algoritmo a chiave pubblica più usato degli ultimi decenni. Si basa sulla moltiplicazione di due numeri primi molto grandi: moltiplicarli è immediato, mentre risalire ai due numeri di partenza conoscendo solo il risultato richiede, con i computer di oggi, un tempo enorme.
Il limite di RSA è la lunghezza delle chiavi. Con l’aumento della potenza di calcolo, e il perfezionamento delle tecniche di fattorizzazione, per mantenere la stessa protezione le chiavi devono diventare sempre più lunghe, e calcoli e firme diventano più pesanti. La crescita, inoltre, non è proporzionale: per raddoppiare il livello di sicurezza una chiave RSA dovrebbe diventare circa cinque volte più lunga (da 3072 a 15360 bit), mentre a una chiave a curva ellittica basta raddoppiare la lunghezza (da 256 a circa 512 bit). Una chiave RSA a 3072 bit, lunghezza in linea con le raccomandazioni di ENISA, l’Agenzia dell’Unione europea per la cybersicurezza, è un numero di 3072 cifre binarie: scritto in notazione decimale, avrebbe circa 925 cifre.
Come funziona la crittografia a curva ellittica
Rispetto a RSA, la crittografia a curva ellittica si basa su un problema matematico diverso. Una curva ellittica è una linea dalla forma particolare, descritta da un’equazione. Sui suoi punti vale una regola geometrica, basata su rette che tagliano la curva, che permette di passare da un punto a un altro. Si parte da un punto della curva noto a tutti e si applica questa regola un numero di volte che solo il titolare conosce: ogni passaggio porta in un punto nuovo, in apparenza casuale. Il numero di passaggi è la chiave privata, il punto di arrivo è la chiave pubblica. Nella pratica, i calcoli non si svolgono su una curva disegnata ma su un insieme finito di numeri, e il numero di passaggi è enorme: grazie a scorciatoie matematiche, come i raddoppi successivi, il punto di arrivo si ottiene comunque in pochi istanti.
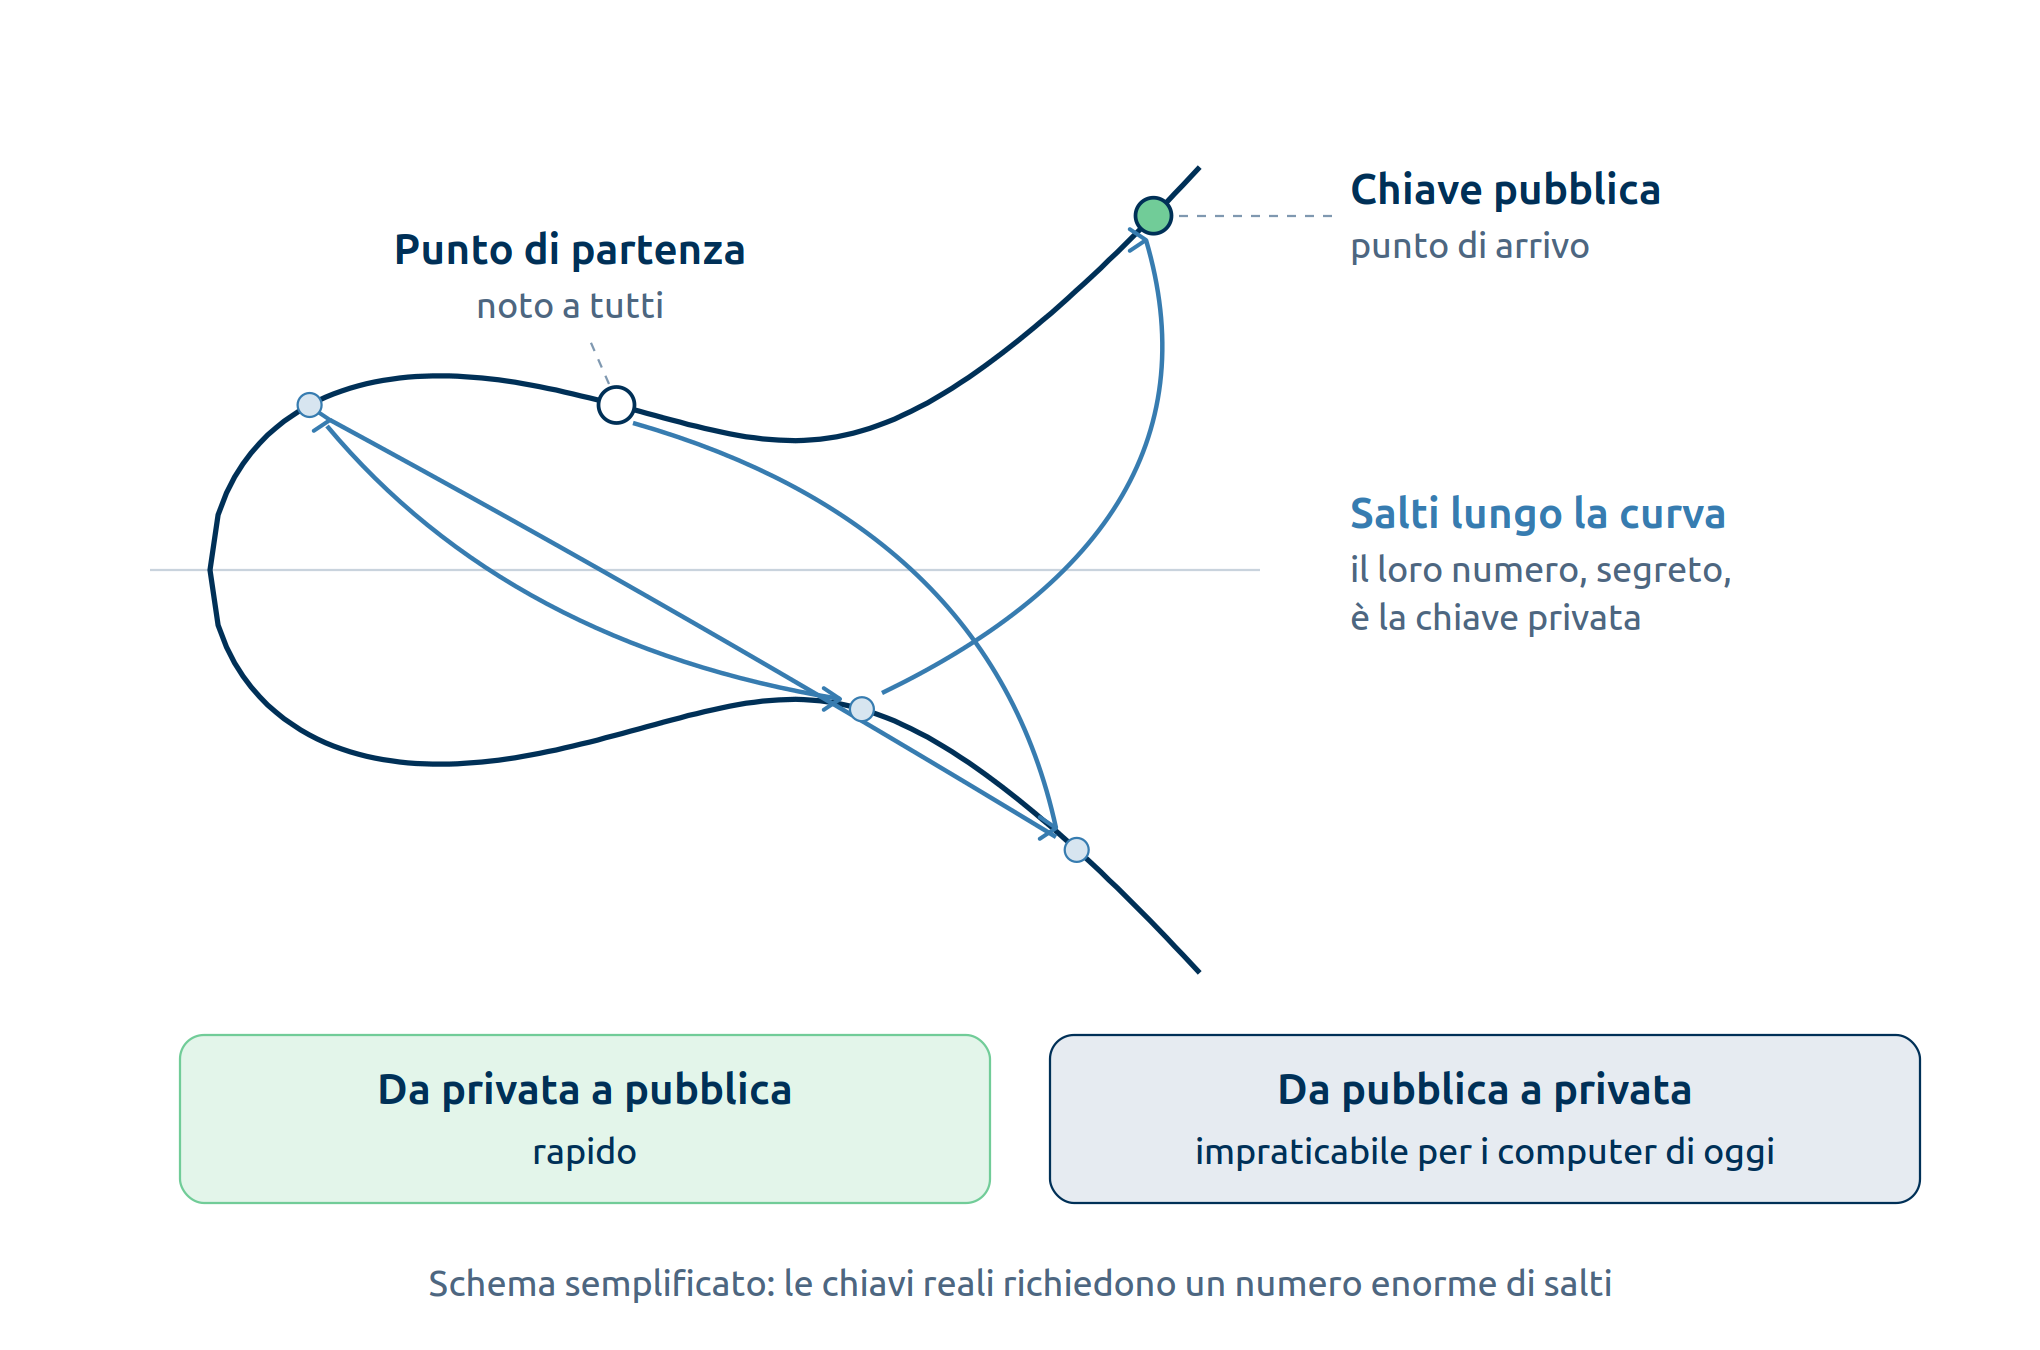
Ricavare la chiave pubblica da quella privata è rapido; risalire alla chiave privata partendo da quella pubblica è, per i computer di oggi, un’impresa proibitiva. È come mescolare due colori di vernice: unirli è immediato, separarli di nuovo non lo è. Algoritmi di firma come ECDSA (Elliptic Curve Digital Signature Algorithm) usano questo meccanismo per firmare e verificare.
Perché la curva ellittica è più efficiente
Il problema su cui si basa la curva ellittica resta difficile anche con numeri molto più piccoli di quelli necessari a RSA. Per questo, a parità di sicurezza, bastano chiavi molto più corte: una chiave a curva ellittica di 256 bit offre una protezione paragonabile a quella di una chiave RSA di 3072 bit.
Chiavi più corte significano operazioni di firma più rapide, firme e certificati più compatti e meno risorse impiegate, un vantaggio concreto per chi gestisce grandi volumi di firme. La verifica della firma, invece, con RSA resta molto rapida: il guadagno della curva ellittica riguarda soprattutto chi firma. La curva ellittica è inoltre uno standard maturo, studiato da decenni e adottato in molti ambiti della sicurezza informatica.
Curva ellittica e computer quantistici
Quando saranno sufficientemente potenti, i computer quantistici potrebbero mettere in discussione gli algoritmi a chiave pubblica oggi in uso, compresi RSA e la curva ellittica. Non è noto quando accadrà: quel momento viene chiamato “Q-Day”. Per prepararsi, gli Stati membri dell’Unione europea hanno concordato una tabella di marcia comune: avviare la transizione entro la fine del 2026, proteggere i sistemi a rischio più elevato entro il 2030 e completare il passaggio, per quanto possibile, entro il 2035.
La curva ellittica non è quindi la risposta definitiva al calcolo quantistico, ma una tappa intermedia: aggiorna le infrastrutture con una tecnologia più moderna ed efficiente, e consente di esercitare su una CA reale la capacità di cambiare algoritmo (crypto-agility), che servirà per il passo successivo: l’adozione degli algoritmi post-quantum, progettati per resistere anche agli attacchi quantistici.
Leggi anche: La corsa al Q-Day: come proteggere la fiducia digitale nell’era del calcolo quantistico
Il caso di Intesa: una nuova Certification Authority a curva ellittica
Fino a oggi la CA di Intesa ha utilizzato chiavi basate sull’algoritmo RSA, l’algoritmo a chiave pubblica più diffuso degli ultimi decenni.
Entro il 9 gennaio 2027 la sostituirà una nuova CA basata su algoritmi a curva ellittica (curva P-384, con chiavi a 384 bit: un livello di protezione superiore a quello di RSA 3072), iscritta dal 10 luglio 2026 nella Trusted List italiana gestita da AgID e, di conseguenza, consultabile anche attraverso l’elenco europeo delle Trusted List (List of Trusted Lists) pubblicato dalla Commissione europea.
Intesa ha scelto quindi di allinearsi per tempo ai più recenti meccanismi crittografici concordati a livello europeo, raccolti nel documento ECCG Agreed Cryptographic Mechanisms, elaborato dallo European Cybersecurity Certification Group (ECCG) e pubblicato da ENISA. Muoversi per tempo consente di procedere per gradi e di dare a tutta la filiera, dai produttori di software a chi utilizza i servizi, il tempo di verificare i propri sistemi.
La curva ellittica, tuttavia, riguarderà in una prima fase solo la CA, non i nuovi certificati di firma e sigillo, che passeranno a chiavi RSA a 3072 bit. Nella catena di fiducia ci sono solitamente due coppie di chiavi, ciascuna con il proprio algoritmo: quella della CA, che firma i certificati e passa alla curva ellittica, e quella del titolare, che firma i documenti. Quando qualcuno riceve un documento firmato, lo strumento di verifica fa due controlli: con la chiave pubblica RSA del titolare, contenuta nel certificato, verifica la firma sul documento; con la chiave pubblica a curva ellittica della CA verifica che il certificato sia autentico. Come in un passaporto, la firma del titolare e il timbro dell’ufficio che lo rilascia sono segni diversi, e il documento vale perché ci sono entrambi: la curva ellittica cambia il timbro, non la firma.
FAQ
Che cos’è la crittografia a curva ellittica?
È un sistema di crittografia a chiave pubblica basato sulle proprietà matematiche delle curve ellittiche. Si usa per firmare documenti, verificare identità e proteggere le comunicazioni, con chiavi più corte rispetto ad algoritmi come RSA.
La curva ellittica è più sicura di RSA?
Con chiavi di lunghezza adeguata, entrambe offrono oggi una protezione solida contro i computer tradizionali. Il vantaggio della curva ellittica è l’efficienza: raggiunge lo stesso livello di sicurezza con chiavi molto più corte.
La crittografia a curva ellittica protegge dai computer quantistici?
No. Come RSA, non è resistente agli attacchi quantistici. La protezione da questo rischio arriverà con gli algoritmi post-quantum.
Che cosa significa chiave a 3072 bit?
Significa che la chiave è un numero composto da 3072 cifre binarie, circa 925 cifre decimali. È la lunghezza delle chiavi RSA dei nuovi certificati di firma e sigillo di Intesa, in linea con le raccomandazioni di ENISA.
Devo sostituire i certificati Intesa che ho già?
No. I certificati già emessi restano validi fino alla naturale scadenza. Al rinnovo, il nuovo certificato sarà emesso dalla nuova CA.
Devo aggiornare i sistemi che verificano le firme?
Nella maggior parte dei casi no: gli strumenti di verifica aggiornati, che riconoscono le CA tramite la Trusted List, gestiscono già la curva ellittica. Chi utilizza applicazioni proprie o integrazioni in cui le CA riconosciute sono configurate manualmente deve invece aggiungere il certificato della nuova CA e verificare che le librerie in uso supportino le firme ECDSA.
Sfoglia categorie
Potrebbero interessarti
Normativa
02.11.2026
EUDR, e-CMR e passaporto digitale: guida alla conformità
Dal 30 dicembre 2026 si applica l’EUDR, seguito da e-CMR, eFTI e passaporto digitale del prodotto. Scadenze, sanzioni e gestione dei dati di filiera.
Normativa
25.09.2026
Cosa cambia con la REM (o PEC Europea) in 5 punti
La PEC è destinata a sparire per lasciare spazio alla REM, un Servizio di Recapito Elettronico Qualificato (SERCQ) così come previsto dal regolamento europeo eIDAS.…

Normativa
23.09.2026
Verifica dell’età online
L’Autorità per le Garanzie nelle Comunicazioni (AGCOM) ha introdotto nuove regole per la verifica dell’età online, per proteggere i minori dai contenuti non adatti e…