Normativa
15.09.2026
|
Tempo di lettura: 11 min
IT-Wallet per le aziende: guida completa a ruoli, scadenze e obblighi 2027
Guida strategica e operativa all’identità digitale e ai nuovi obblighi per il settore privato
In questo articolo analizzeremo l’architettura tecnica e normativa dell’IT-Wallet, la scansione temporale delle scadenze 2026-2027, l’elenco esplicito dei settori privati soggetti all’obbligo di accettazione e le ragioni strategiche per avviare subito un Proof of Concept (PoC) sui flussi di identificazione e KYC.
In questo articolo scoprirai:
In breve
- L’IT-Wallet è il portafoglio digitale italiano dove cittadini e imprese conservano documenti e attestati con valore legale equivalente ai documenti fisici, basato su un’architettura di fiducia federata (OpenID Federation) con l’Istituto Poligrafico e Zecca dello Stato (IPZS) come Trust Anchor.
- Dal 24 dicembre 2027, l’accettazione dell’EUDI Wallet diventa obbligo di legge per banche, assicurazioni, telco, energia, trasporti, sanità, istruzione e grandi piattaforme online (art. 5f Regolamento eIDAS2).
- Oggi i soggetti privati presenti nella federazione come Verificatori sono pochissimi, per barriere tecniche, non amministrative: Intesa è l’unico soggetto privato registrato con il ruolo di Verificatore di Attestati Elettronici nella sezione del registro dedicata alla sperimentazione, con trust mark emessi dal Trust Anchor il 9 luglio 2026
- Le aziende possono già avviare un Proof of Concept sulle credenziali oggi disponibili, per arrivare alla scadenza del 2027 con un progetto pianificato anziché con un’emergenza.
L’IT-Wallet è il portafoglio di identità digitale italiano, in cui i cittadini possono sia conservare i loro documenti digitali (patente, tessera sanitaria, carta di identità…) e utilizzarli con valore legale equivalente ai documenti fisici, sia conservare degli “attestati” o “attributi”, ovvero delle ulteriori informazioni verificate riguardo alla loro persona.
Per le aziende, l’IT-Wallet non è semplicemente un’innovazione tecnologica o una nuova app per i cittadini: è un cambio di paradigma nei processi di onboarding, verifica dell’identità, compliance e KYC (Know Your Customer).
Come funziona: il percorso di un dato nell’ecosistema
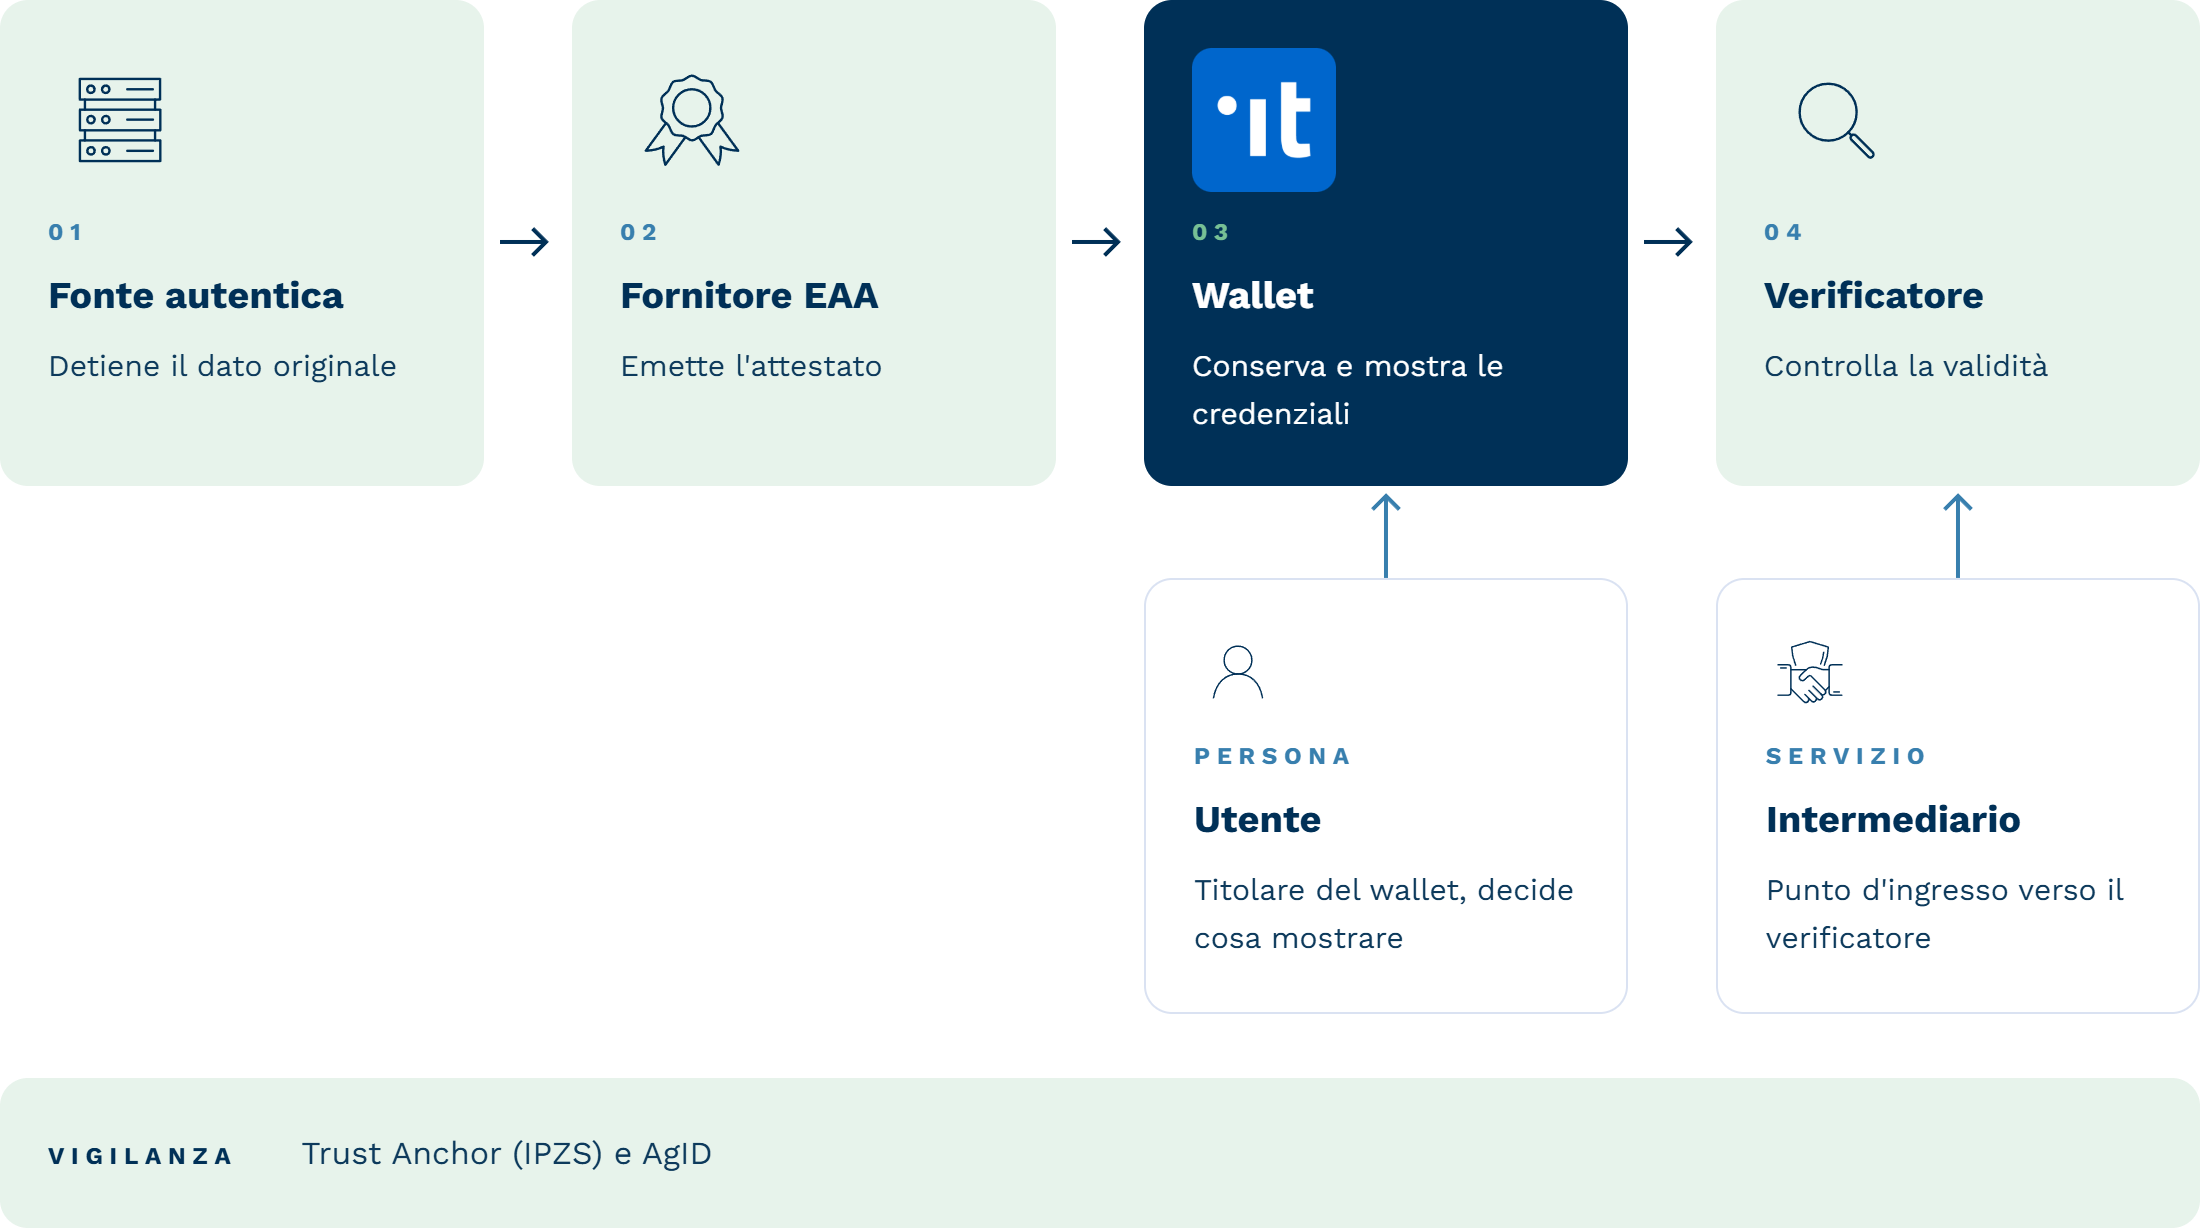
L’IT-Wallet si basa su un’architettura OpenID Federation, ovvero come una “catena di garanzie”: ogni soggetto coinvolto – chi emette i documenti, chi fornisce soluzioni IT Wallet che conservano tali documenti, chi li verifica – pubblica un documento firmato digitalmente (chiamato “Entity Configuration”) che dichiara la propria identità e le proprie chiavi di sicurezza. Il sistema controlla ogni anello di questa catena fino a un’unica autorità centrale che garantisce tutti, il Trust Anchor, che per l’IT Wallet è rappresentato dall’Istituto Poligrafico e Zecca di Stato.
In pratica, è come quando un’azienda controlla le referenze di un candidato: non si fida della sola parola del candidato, chiama chi lo ha referenziato, e se necessario risale ancora, fino a una fonte che considera del tutto affidabile. Solo se tutta la catena regge, si fida.
Il funzionamento dell’IT-Wallet, quindi, si basa su un flusso di fiducia distribuito ma rigorosamente regolamentato. Ogni scambio di informazione non avviene tramite scambio di file scansionati o foto di documenti, ma attraverso la condivisione di attestati elettronici protetti con tecniche di crittografia e verificabili in tempo reale.
Il percorso di un dato si articola in quattro passaggi fondamentali:
- L’origine: il dato primario è custodito e certificato dall’ente pubblico o l’istituzione (es. Ministero dell’Interno per l’anagrafe, un’università per il titolo di studio), che viene definito anche “Fonte Autentica”.
- Il dato diventa attestato: il dato della Fonte Autentica viene trasformato in un attestato elettronico firmato da un “Issuer” o “Fornitore di Attestati”
- L’attestato viene conservato sul wallet: l’attestato emesso dall’Issuer viene inserito nell’applicazione wallet (l’App IO per il wallet pubblico o altra soluzione di wallet privato certificata) e custodito in sicurezza sul dispositivo dell’Utente. L’Utente mantiene così il pieno controllo e decide esattamente quali dati condividere e a chi mostrarli.
Il quadro normativo in sintesi
L’infrastruttura normativa italiana dell’IT-Wallet poggia sull’articolo 64-quater del Codice dell’Amministrazione Digitale (CAD), introdotto nel 2024 (dal DL 19/2024), concretamente attuato attraverso due provvedimenti chiave pubblicati nel 2026:
- Decreto 17 giugno 2026 (Gazzetta Ufficiale n. 169 del 23 luglio 2026): approva le Linee Guida del sistema IT-Wallet. Definisce la mappa formale dei ruoli, la governance, l’istituzione del registro pubblico e i poteri di vigilanza affidati all’AgID (Agenzia per l’Italia Digitale).
- Decreto 19 marzo 2026 (Gazzetta Ufficiale n. 178 del 3 agosto 2026): attua il comma 5 dell’art. 64-quater del CAD. Ripartisce operativamente i compiti tra PagoPA S.p.A. (gestione della soluzione wallet pubblica) e IPZS (Istituto Poligrafico e Zecca dello Stato, fornitore del registro del Sistema IT-Wallet e unico fornitore degli attestati elettronici di identificazione personale e di interesse pubblico), regola l’avvio del sistema e disciplina il principio di esenzione dai controlli documentali.
In pratica: il primo dice come è fatto il sistema, il secondo dice chi lo fa partire e con quali regole pratiche. Insieme definiscono il perimetro dei ruoli, ma non definiscono ancora le condizioni concrete di accesso per un privato.
Le specifiche tecniche e l’iter di adozione
Un dettaglio procedurale decisivo riguarda infatti le specifiche tecniche dell’IT-Wallet. Le specifiche tecniche sono già pubbliche e disponibili all’interno di un repository aperto e collaborativo in continuo aggiornamento, ma non sono ancora state adottate formalmente con decreto del Capo del Dipartimento per la Trasformazione Digitale.
È da questa adozione formale – e non dalla semplice pubblicazione del codice – che scatterà il termine di 30 giorni entro cui AgID dovrà emanare il regolamento ufficiale contenente le procedure operative di registrazione per i soggetti privati.
Si attende inoltre un decreto del Presidente del Consiglio dei ministri, ovvero dell’autorità politica delegata all’innovazione tecnologica, che ai sensi dell’art. 7, comma 6, del decreto 19 marzo 2026 definirà servizi base e servizi remunerabili con le relative indicazioni di costo, e un decreto del Capo del Dipartimento per la trasformazione digitale che, ai sensi dell’art. 8, comma 5, dello stesso decreto, definirà all’esito della valutazione d’impatto le misure tecniche e organizzative sui trattamenti di dati personali.
Le scadenze in sintesi
Il calendario della transizione verso il portafoglio digitale europeo e italiano è scandito da tre date chiave che le aziende devono inserire nei propri piani industriali e di compliance:
|
Data |
Evento / Obbligo Normativo |
Soggetti Coinvolti |
|
24 dicembre 2026 |
Disponibilità dell’EUDI Wallet – art. 5a del Regolamento (UE) 2024/1183 (eIDAS2) |
Ogni Stato membro dell’Unione Europea deve rendere disponibile almeno un wallet conforme al framework eIDAS2. |
|
3 agosto 2027 |
Registrazione e integrazione delle Fonti Autentiche – art. 5, comma 3, del decreto 19 marzo 2026 (GU n. 178/2026) |
Obbligo per le Pubbliche Amministrazioni, i Gestori di Servizi Pubblici e le Società a controllo pubblico (art. 2, comma 2, del CAD) di aderire al Sistema IT-Wallet in qualità di titolari di fonte autentica, al fine di rendere disponibili i propri dati. |
|
24 dicembre 2027 |
Obbligo di accettazione dell’EUDI Wallet – art. 5f del Regolamento (UE) 2024/1183 (eIDAS2) |
Obbligo di accettare l’EUDI Wallet, su richiesta dell’utente, per i settori privati regolamentati, i soggetti tenuti alla Strong Authentication e le VLOP designate ai sensi del DSA (Digital Service Act). |
L’obbligo di accettazione del 24 dicembre 2027
A partire dal 24 dicembre 2027 l’accettazione di identificazione e attributi presentati tramite wallet non sarà più una scelta di innovazione facoltativa, ma un obbligo di legge per una vasta platea di soggetti privati e pubblici. L’articolo 5f del Regolamento eIDAS2 impone l’accettazione dell’identità digitale e degli attestati, su richiesta dell’utente e con esclusione delle micro e piccole imprese, ai soggetti tenuti per legge o per contratto all’autenticazione forte che operano in settori quali:
- Banche, istituti di pagamento ed emittenti di moneta elettronica
- Operatori di telecomunicazioni
- Fornitori di energia e gas
- Società di trasporto
- Strutture sanitarie e istituti di istruzione
- Very Large Online Platforms (VLOPs), comprese le piattaforme social più famose come Instagram, TikTok e Facebook
- Soggetti tenuti per legge o contratto all’autenticazione forte del cliente (Strong Authentication)
Perché oggi ci sono pochi soggetti privati registrati?
Se il quadro normativo è delineato, come mai il Registro della Federazione IT-Wallet conta ancora pochissimi soggetti privati accreditati?
La ragione non è amministrativa, ma strettamente tecnica e architetturale. Come si è detto, infatti, si attende ancora un decreto del Capo del Dipartimento per la Trasformazione Digitale da cui scatterà il termine di 30 giorni entro cui AgID dovrà emanare il regolamento ufficiale contenente le procedure operative di registrazione per i soggetti i privati. In questa fase, prima del regolamento AgID, l’ingresso nell’ecosistema avviene aderendo alla sperimentazione disciplinata dall’art. 8 del decreto 17 giugno 2026, con registrazione nella sezione speciale del registro; il canale tecnico resta quello verso il Trust Anchor (gestito da IPZS).
La barriera all’ingresso, in questo momento, è quindi elevata perché il modello di fiducia si basa su OpenID Federation. Ciò significa che:
- Ogni entità deve generare, pubblicare e firmare una Entity Configuration valida con chiavi crittografiche dedicate (es. chiavi ellittiche P-256 e algoritmo ES256).
- La catena di fiducia deve essere validata e rinnovata in tempo reale fino alla radice (Trust Anchor).
- È necessario ottenere e mantenere attivi specifici Trust Mark (attestati di conformità) emessi dal Trust Anchor ed Entity Statement.
Gestire un’infrastruttura federata di produzione con gestione del ciclo di vita delle chiavi, conformità ai certificati X.509 e monitoraggio dei Trust Mark assomiglia molto più alla gestione di una Certification Authority o di un Qualified Trust Service Provider (QTSP) che a una tradizionale integrazione API.
Il ruolo di Intesa nella federazione IT-Wallet
Un riscontro concreto di questo livello di complessità proviene dal registro stesso della federazione ed è il motivo per cui Intesa è stato il primo soggetto privato ad aderire alla sperimentazione come Verificatore privato all’interno dell’ecosistema: la possibilità di aderire esiste per tutti, ma è difficilissima da percorrere. Intesa ha aderito alla sperimentazione IT-Wallet come Verificatore di Attestati Elettronici il 9 luglio 2026 (con trust mark validi emessi dal Trust Anchor gestito da IPZS).
Nel registro della federazione IT-Wallet, Intesa risulta però l’unico soggetto privato presente con il ruolo di Verificatore di Attestati Elettronici: gli altri soggetti presenti con questo ruolo sono IPZS e alcune amministrazioni pubbliche. Questo traguardo deriva da oltre 35 anni di esperienza nell’ambito della trasformazione digitale e da una consolidata esperienza di oltre 25 anni come Qualified Trust Service Provider (QTSP) e Certification Authority, che mettono a disposizione del mercato un’infrastruttura di fiducia operativa.
Leggi il comunicato stampa: Intesa (Havant Group) aderisce alla sperimentazione come Verificatore di Attestati Elettronici nell’ecosistema IT-Wallet: è il primo soggetto privato ammesso
Cosa fare ora: perché conviene avviare un Proof of Concept (PoC)
Attendere la scadenza del 24 dicembre 2027 per adeguare i propri sistemi di onboarding e verifica comporta rischi operativi e costi elevati. Adeguarsi all’ecosistema wallet non significa installare un plug-in, ma ripensare l’interazione con il cliente e le logiche di compliance documentale.
Progettare e realizzare oggi un Proof of Concept (PoC) su un caso d’uso reale (ad esempio l’onboarding di un nuovo cliente, la verifica della residenza o il controllo dell’età) offre benefici strategici immediati:
- Mappatura dei dati reali: permette di verificare quali attributi di identità sono già disponibili nel catalogo del Trust Anchor e con quale livello di garanzia (Level of Assurance).
- Ottimizzazione della User Experience: consente di testare il flusso di presentazione da remoto o in prossimità, riducendo i tassi di abbandono nelle fasi di registrazione.
- Revisione dei processi KYC e AML: con l’esenzione dai controlli documentali tradizionali (art. 6 del decreto 19 marzo 2026, che richiama il Capo V del d.P.R. 445/2000 e l’art. 65 del CAD),, i controlli manuali su documenti d’identità scansionati diventano ridondanti, accelerando i tempi di verifica da giorni a pochi secondi.
- Pianificazione senza emergenza: arrivare a fine 2027 con un’infrastruttura già collaudata trasforma un obbligo di legge in un vantaggio competitivo in termini di efficienza e fiducia del cliente.
Guida alla navigazione dell’approfondimento IT-Wallet
Per analizzare nel dettaglio tutti gli aspetti tecnici, normativi e di ruoli dell’ecosistema IT-Wallet, consulta le guide dedicate:
-
- Che cos’è l’EUDI Wallet e quando verrà rilasciato: per approfondire l’iter normativo del wallet europeo e il suo rapporto con l’IT-Wallet.
FAQ
L’IT-Wallet sarà l’EUDI Wallet italiano? Che rapporto c’è tra i due?
L’EUDI Wallet è lo standard europeo previsto dal Regolamento eIDAS2, che ogni Stato
membro deve rendere disponibile entro il 24 dicembre 2026. L’IT-Wallet è la declinazione
italiana di questo obbligo che getta le basi per iniziare a sperimentare le tecnologie che
potranno poi essere utilizzate nell’EUDI Wallet. Il Sistema IT-Wallet rappresenta una
soluzione di identità digitale italiana (come ad esempio lo SPID e la CIE) ma che, rispetto
agli attuali schemi di identità digitale, sposa standard innovativi che verranno poi utilizzati
dall’EUDI Wallet. Pertanto si può vedere l’IT Wallet come un sistema parallelo di identità
digitale nazionale destinato a diventare anche la soluzione di EUDI Wallet pubblica per ltalia
App IO).
Un’azienda privata può già usare l’IT-Wallet oggi?
Sì, ma solo in fase di sperimentazione. Il quadro normativo è definito, ma le procedure
amministrative complete di registrazione devono ancora essere formalizzate da AgID con il
Regolamento IT-Wallet. Nel frattempo, un’azienda può avviare un Proof of Concept sulle
credenziali già disponibili nel catalogo del Trust Anchor.
Qual è la differenza tra Verificatore e Soggetto Aggregatore?
Il Verificatore interroga direttamente la catena di fiducia per verificare gli attestati per proprio
conto. Il Soggetto Aggregatore (o Intermediary) gestisce questa relazione tecnica per conto
di più verificatori, abbassando la barriera d’ingresso per chi non vuole costruirsi
un’infrastruttura federativa propria.
Cosa succede se un’azienda non si adegua entro il 24 dicembre 2027?
Per i soggetti nel perimetro dell’art. 5f eIDAS2 (banche, assicurazioni, telco, energia,
trasporti, sanità, istruzione, VLOP), accettare l’EUDI Wallet diventa un obbligo di legge, non
una scelta commerciale. Superata la scadenza senza infrastruttura pronta, l’azienda rischia
di dover gestire l’adeguamento in emergenza anziché come progetto pianificato.
Scopri le soluzioni per la trasformazione digitale della tua azienda:
Sfoglia categorie
Potrebbero interessarti
Normativa
07.09.2026
Regolamento DORA: nuove sanzioni e responsabilità per banche e fornitori ICT
Il decreto DORA introduce un regime sanzionatorio dettagliato per garantire la resilienza operativa digitale, attribuendo nuove responsabilità a enti finanziari e fornitori di servizi tecnologici.

Normativa
04.09.2026
Normativa antiriciclaggio per giochi e scommesse: obblighi, controlli e novità
La normativa antiriciclaggio per giochi e scommesse impone a concessionari e operatori del settore di identificare i clienti, verificare le operazioni, conservare la documentazione e…

Normativa
03.09.2026
Firma elettronica e firma digitale: differenze, tipologie e valore legale
L’articolo chiarisce le differenze tra firma elettronica e firma digitale, illustrandone tipologie, valore legale, tecnologie e principali ambiti di utilizzo, per aiutare aziende e professionisti…