Normativa
04.03.2026
|
Tempo di lettura: 3 min
Garante Privacy
Semplificare il Gdpr sì, ma senza smantellare i diritti
Di Serena Donegani, Compliance & Privacy Manager di Intesa
Il dibattito sulla revisione del GDPR si intensifica con l’avvicinarsi della possibile modifica normativa annunciata dalla Commissione Europea, bilanciando semplificazione e tutela dei diritti fondamentali.
Scopri insieme a noi:
A sette anni dall’entrata in vigore della nuova regolamentazione in materia di protezione dei dati personali, il Garante per la privacy interviene sull’esigenza – sempre più evidente – di allineare le prescrizioni normative alla fattibilità concreta riscontrata dalle aziende, dopo questo lungo periodo di “prova”.
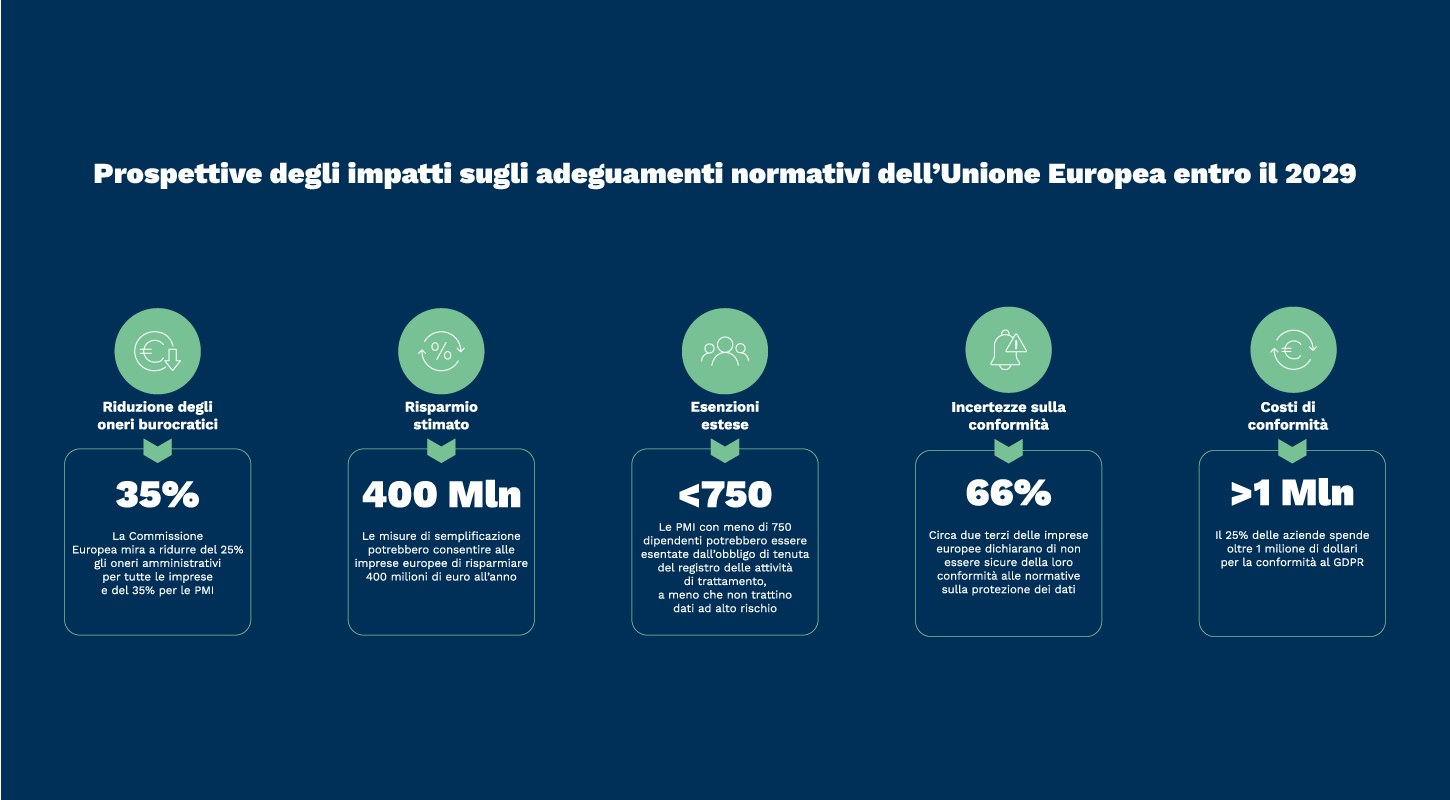
La Commissione Europea ha annunciato la possibilità di una revisione del GDPR, con l’obiettivo di ridurre gli oneri burocratici per le PMI. Un’iniziativa che apre un dibattito importante: come bilanciare competitività economica e tutela dei diritti fondamentali nell’era digitale?
Un tema affrontato anche da Agostino Ghiglia, componente del Garante per la protezione dei dati personali, che invita a valutare con attenzione gli effetti di una semplificazione che, per quanto auspicata, non deve tradursi in una riduzione delle garanzie.
L’intenzione di semplificare il Regolamento è chiara e condivisibile, soprattutto da parte delle PMI. Ma se da un lato l’alleggerimento burocratico è necessario, dall’altro non si possono ignorare i rischi. È vero: una semplificazione amministrativa può essere virtuosa e utile, ma va gestita con estrema cautela, per non nascondere insidie più profonde.
Negli ultimi anni siamo stati testimoni di incidenti informatici rilevanti, spesso causati da superficialità o mancata attenzione, che hanno provocato gravi violazioni dei dati personali. Lo scraping su larga scala, la profilazione algoritmica sempre più spinta e la diffusione incontrollata di informazioni sono ormai all’ordine del giorno. In questo contesto, indebolire un impianto di garanzie che ha fatto scuola nel mondo non può che sollevare perplessità.
Obiettivo della semplificazione: procedure senza rinunciare alla sicurezza
Una semplificazione è quindi auspicabile, ma deve riguardare le procedure, senza intaccare l’efficacia del sistema. Il punto cruciale è capire quanto le disposizioni – valide per tutte le imprese europee – possano essere insieme flessibili ed efficaci, senza comprometterne l’obiettivo principale: la protezione dei dati.
Dal punto di vista delle imprese, è comprensibile che il GDPR sia percepito come un sistema oneroso e poco aderente alla realtà quotidiana. Tra informative, moduli, nomine, valutazioni d’impatto e registri dei trattamenti, la gestione della conformità può diventare complessa, soprattutto in assenza di risorse e competenze adeguate.
Necessità di un supporto efficace più che di riforme drastiche
Ma il vero problema non è il Regolamento in sé, quanto la cattiva gestione della sua applicazione. Forse più che riformare, sarebbe utile rafforzare i meccanismi di supporto, soprattutto nelle fasi più delicate: notifiche, registrazioni, valutazioni d’impatto, ecc.
Il rischio di una semplificazione mal calibrata è concreto. Se si traducesse in un indebolimento dei diritti degli interessati, l’impatto non sarebbe solo giuridico, ma anche sociale e democratico. Lo ricorda anche il Considerando 4 del GDPR: “Il diritto alla protezione dei dati personali non è una prerogativa assoluta”, ma va letto in funzione della società e in equilibrio con gli altri diritti fondamentali.
Semplificare, quindi, sì. Ma con cautela, saggezza e piena consapevolezza degli interessi in gioco. Perché la tutela dei dati non è un orpello normativo, ma l’architrave su cui si fonda una società digitale realmente democratica.
Scopri le soluzioni per la trasformazione digitale della tua azienda:
Sfoglia categorie
Potrebbero interessarti
Normativa
18.09.2026
Le scadenze IT-Wallet: cosa succede nel 2026 e nel 2027, e chi deve prepararsi
Meno di 16 mesi alla scadenza eIDAS2 del 24 dicembre 2027. Il quadro normativo, l'esenzione dai controlli documentali e come pianificare l'integrazione.
Normativa
17.09.2026
Fonte autentica, Trust Anchor, Verificatore: i ruoli e i termini dell'IT-Wallet
Come funziona l'architettura IT-Wallet? Guida a ruoli e termini chiave, con tabella comparativa tra Verificatore e Soggetto Aggregatore.
Normativa
15.09.2026
IT-Wallet per le aziende: guida completa a ruoli, scadenze e obblighi 2027
Guida strategica all'IT-Wallet per le imprese: scadenze 2026-2027, settori con obbligo di accettazione e come avviare subito un Proof of Concept (PoC).