Normativa
18.09.2026
|
Tempo di lettura: 10 min
Le scadenze IT-Wallet: cosa succede nel 2026 e nel 2027, e chi deve prepararsi
Dal 24 dicembre 2027 l’accettazione degli attestati elettronici diventa un obbligo di legge per banche, assicurazioni e settori regolamentati.
L’introduzione dell’IT-Wallet in Italia è scandita da tre scadenze non equivalenti tra loro. Il 24 dicembre 2026 ogni Stato membro dell’Unione Europea deve rendere disponibile un EUDI Wallet conforme al Regolamento eIDAS2. Il 3 agosto 2027 i soggetti pubblici italiani devono essere registrati come fonti autentiche. Il 24 dicembre 2027, in base all’art. 5f di eIDAS2, l’accettazione degli attestati elettronici diventa un obbligo per i settori privati regolamentati — banche, assicurazioni, telco, energia, trasporti, sanità, istruzione e grandi piattaforme online. È quest’ultima la data che riguarda davvero le imprese, e restano meno di 16 mesi per prepararsi.
In questo articolo scoprirai:
In breve
- Tre scadenze da tenere a mente: 24 dicembre 2026 (EUDI Wallet a livello UE), 3 agosto 2027 (fonti autentiche pubbliche italiane), 24 dicembre 2027 (obbligo di accettazione per i settori privati regolamentati).
- La scadenza che riguarda davvero le aziende private è quella del 24 dicembre 2027, prevista dall’art. 5f del Regolamento eIDAS2: banche, assicurazioni, telco, energia, trasporti, sanità, istruzione, grandi piattaforme online e chiunque sia tenuto alla Strong Customer Authentication.
- Da oggi a quella data restano meno di 16 mesi: un tempo che si assottiglia rapidamente se l’adeguamento tecnico parte solo a ridosso della scadenza.
- Un proof of concept su un caso d’uso reale non comporta impegni regolamentari e permette di capire in poche settimane cosa serve davvero per arrivare pronti.
L’introduzione dell’IT-Wallet in Italia e la progressiva attuazione del regolamento europeo eIDAS2 segnano il passaggio definitivo verso un modello di identità digitale basato su attestati elettronici verificabili. Per le aziende, le Pubbliche Amministrazioni e le organizzazioni private, la transizione verso il portafoglio digitale non è solo una scelta di digitalizzazione, ma l’adeguamento a una precisa scansione di obblighi normativi e date vincolanti.
Di seguito l’analisi dettagliata del calendario di attuazione, delle scadenze 2026-2027 e della platea dei soggetti privati espressamente tenuti all’accettazione degli attestati digitali.
Quadro sinottico delle scadenze
La roadmap dell’identità digitale italiana ed europea è scandita da tre tappe fondamentali che definiscono la messa a disposizione dell’infrastruttura, l’obbligo di conferimento dei dati pubblici e l’obbligo di accettazione per il settore privato:
|
Data |
Evento / Obbligo Normativo |
Riferimento Normativo |
Soggetti Coinvolti |
|
24 Dicembre 2026 |
Disponibilità dell’EUDI Wallet |
Art. 5a Regolamento (UE) 2024/1183 (eIDAS2) |
Stati membri dell’Unione Europea |
|
3 Agosto 2027 |
Registrazione e integrazione delle Fonti Autentiche |
Art. 5, c. 3, Decreto 19 marzo 2026 (GU n. 178/2026) |
Pubbliche Amministrazioni, Gestori di Servizi Pubblici e Società a controllo pubblico |
|
24 Dicembre 2027 |
Obbligo di accettazione dell’EUDI Wallet |
Art. 5f Regolamento (UE) 2024/1183 (eIDAS2) |
Settori privati regolamentati, soggetti tenuti a Strong Authentication (es. SCA PDS, etc..) e Very Large Online Platforms |
24 dicembre 2026: la disponibilità dell’EUDI Wallet in Europa
Cos’è la scadenza del 24 dicembre 2026? È il termine perentorio entro il quale ogni Stato membro dell’Unione Europea deve rendere disponibile ai propri cittadini almeno una soluzione di European Digital Identity Wallet (EUDI Wallet) conforme ai requisiti definiti dal Regolamento (UE) 2024/1183 (eIDAS2).
Questa scadenza spiega la forte accelerazione impressa al sistema italiano. L’Italia risponde a tale vincolo sovranazionale attraverso la soluzione di portafoglio digitale pubblico IT-Wallet, le cui basi operative si poggiano sull’integrazione nell’app IO (gestita da PagoPA S.p.A.) e sull’infrastruttura di fiducia e di emissione gestita dall’IPZS (Istituto Poligrafico e Zecca dello Stato).
Entro questa data, il sistema deve garantire a livello europeo, almeno:
- Il rilascio e custodia nel Wallet dei dati di identificazione personale (PID – Person Identification Data) con un livello di garanzia alto (Level of Assurance High);
- La capacità di ricevere, conservare e presentare attestati elettronici di attributi (EAA o QEAA);
- La piena interoperabilità transfrontaliera con gli altri Wallet e Servizi Pubblici e Privati, secondo le specifiche normative previste dai diversi implementing acts richiamati da eIDAS.
3 agosto 2027: l’obbligo per le Fonti Autentiche pubbliche
Cos’è la scadenza del 3 agosto 2027? È la data entro cui soggetti di cui all’articolo 2, comma 2, del CAD – pubbliche amministrazioni, gestori di servizi pubblici e società a controllo pubblico – sono tenuti a completare la registrazione come Fonti Autentiche e a rendere fruibili i propri dati primari sotto forma di attestati elettronici.
Prevista dall’articolo 5, comma 3, del Decreto 19 marzo 2026 (pubblicato in Gazzetta Ufficiale n. 178 del 3 agosto 2026), questa scadenza mira a popolare in modo esaustivo il catalogo delle credenziali di interesse pubblico.
Impatti per le Pubbliche Amministrazioni
A partire dal 3 agosto 2027, le PA non potranno opporre le discipline speciali delle singole banche dati per limitare l’accesso ai dati o ritardare l’integrazione con l’infrastruttura dell’IT-Wallet. I dati relativi a:
- Anagrafiche e stato civile (ANPR),
- Titoli di studio e iscrizioni scolastiche/universitarie (ANIS/ANIST),
- Abilitazioni alla guida e carte di circolazione,
- Esenzioni sanitarie e dati di copertura previdenziale,
dovranno essere resi accessibili agli Issuer qualificati (come IPZS) per la successiva trasformazione in attestati digitali firmati a favore del cittadino.
24 dicembre 2027: l’obbligo di accettazione per i settori privati
Cos’è l’obbligo di accettazione del 24 dicembre 2027? È il vincolo normativo sancito dall’articolo 5f del Regolamento eIDAS2 che impone a specifiche categorie di soggetti privati e settori regolamentati di accettare l’utilizzo dell’EUDI Wallet per l’accesso ai servizi online in cui è richiesta l’autenticazione forte dell’utente (es.identificazione online per l’apertura di un rapporto, autenticazione online per l’accesso ad un account bancario, e via dicendo).
Dal 24 dicembre 2027 i soggetti rientranti nel perimetro della norma sono tenuti ad accettare il wallet quando è l’utente a chiederne l’utilizzo: per loro non è più una scelta commerciale, ma un canale di verifica a valore legale obbligatorio. Restano escluse le micro e le piccole imprese.
Elenco esplicito dei settori privati e soggetti obbligati
L’articolo 5f di eIDAS2 non stabilisce un obbligo indistinto per la totalità del mercato, ma ancora l’obbligo a un presupposto preciso: l’esistenza di un obbligo di legge, di normativa nazionale o di contratto che imponga, per l’identificazione online, l’autenticazione forte del cliente ( es. Strong Customer Authentication – SCA).
I settori richiamati dalla norma sono, tra gli altri:
Servizi finanziari e bancari:
- Banche ed istituti di credito;
- Istituti di pagamento;
- Emittenti di moneta elettronica (IMEL);
- Società di intermediazione mobiliare e fondi d’investimento.
Telecomunicazioni:
- Operatori di reti e servizi di comunicazione elettronica.
Energia e Utility:
- Fornitori e distributori di energia elettrica, gas naturale e acqua.
Trasporti e mobilità:
- Vettori aerei, ferroviari, marittimi e operatori del trasporto pubblico e privato.
Sanità:
- Strutture sanitarie private, cliniche convenzionate, farmacie e fornitori di servizi e-health.
Istruzione:
- Istituti di formazione, università private e centri di certificazione professionale.
Piattaforme digitali di grandissime dimensioni (Very Large Online Platforms – VLOPs):
- Piattaforme individuate ai sensi del Digital Services Act (DSA) che erogano servizi nell’UE, compresi i social media più diffusi (Instagram, Facebook, TikTok)
Soggetti privati tenuti alla Strong Customer Authentication (SCA):
- Qualsiasi operatore economico tenuto per legge o per contratto a richiedere l’autenticazione forte dell’utente per l’accesso ai servizi o per l’effettuazione di transazioni.
Punti aperti della normativa: l’esenzione dai controlli documentali
Un aspetto rilevante del quadro regolamentare riguarda l’esenzione dai controlli documentali. L’articolo 64-quater del Codice dell’Amministrazione Digitale (CAD) e il Decreto 19 marzo 2026 stabiliscono che le informazioni presentate tramite IT-Wallet hanno valore legale equivalente ai documenti fisici e sostituiscono i tradizionali controlli ex Capo V del D.P.R. 445/2000.
Sotto il profilo strettamente giuridico, sussiste tuttavia un punto aperto sulla decorrenza:
- L’art. 64-quater, comma 5, lettera b), del CAD ha demandato al decreto attuativo la fissazione del termine entro cui i soggetti di cui all’art. 2, comma 2, del CAD sono tenuti sia a rendere disponibili dati e documenti sotto forma di attestazioni elettroniche, sia ad avvalersi delle attestazioni elettroniche presenti nelle istanze e nelle dichiarazioni formulate nei loro confronti, con esenzione dai controlli di cui al Capo V del d.P.R. 445/2000.
- Il Decreto 19 marzo 2026 fissa all’art. 5, comma 3, il termine di dodici mesi entro cui i soggetti di cui all’art. 2, comma 2, del CAD devono aderire al Sistema IT-Wallet in qualità di titolari di fonte autentica, al fine di rendere disponibili i propri dati. L’esenzione dai controlli, disciplinata separatamente all’art. 6, non è invece legata a una data: opera per ogni attributo presentato sotto forma di attestato elettronico valido secondo le linee guida, e si applica anche ai soggetti privati.
Di conseguenza, per i giuristi e i responsabili compliance si aprono due interpretazioni:
- Interpretazione estensiva: l’effetto di esenzione dai controlli documentali opera già oggi per i flussi e le credenziali disponibili nella sperimentazione.
- Interpretazione conservativa: l’effetto segue la medesima scansione temporale dei 12 mesi prevista per la messa a disposizione dei dati primari.
Segnalare questa distinzione all’interno dei progetti di audit e compliance evita di considerare assodati profili di responsabilità legale che sono tuttora oggetto di definizione regolamentare.
Perché conviene agire ora: la strategia del Proof of Concept (PoC)
Sebbene la scadenza vincolante per il settore privato scatti il 24 dicembre 2027, attendere la fine del 2027 per avviare le analisi tecniche, procedurali e organizzative rappresenta un rischio operativo rilevante.
Inserirsi nell’ecosistema IT-Wallet non equivale a integrare una semplice API di autenticazione: implica l’inserimento nel trust framework di federazione, l’interazione con il Trust Anchor, il mantenimento delle chiavi di crittografia e la revisione delle procedure interne di KYC (Know Your Customer) e Antiriciclaggio (AML).
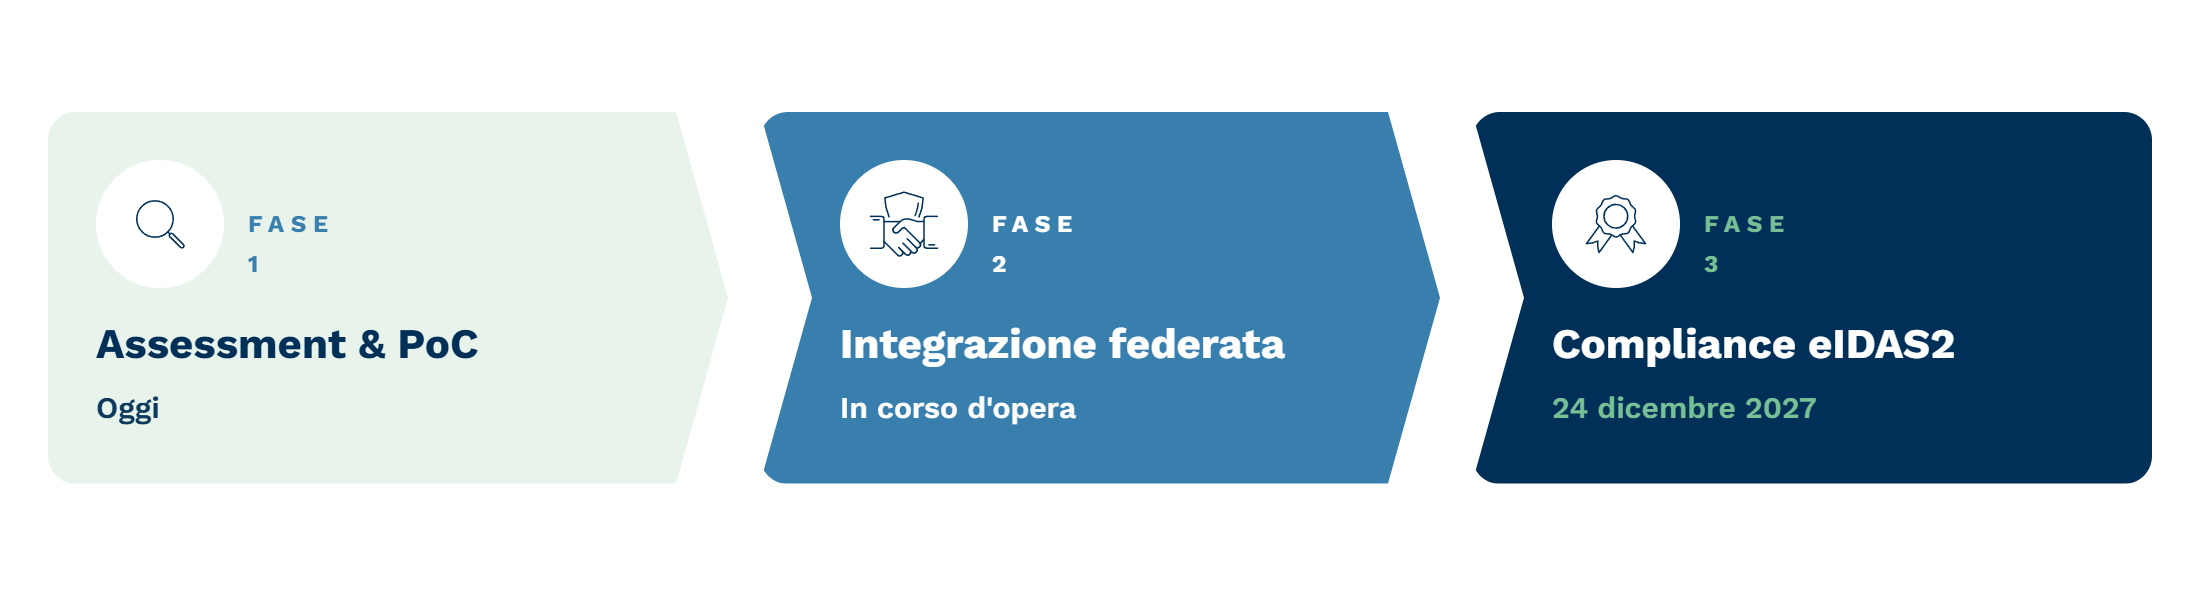
Progettare e condurre oggi un Proof of Concept (PoC) su un processo reale (come l’identificazione di un cliente, la verifica della residenza o il controllo della maggiore età) garantisce un vantaggio strategico decisivo:
- Testare i flussi prima dell’obbligo: misurare sul campo l’impatto della presentazione da remoto o in prossimità sulla User Experience del cliente.
- Valutare la modalità di adesione: decidere con dati oggettivi se registrarsi direttamente come Verificatore nel Sistema IT Wallet oppure affidarsi a un Soggetto Aggregatore / Intermediary qualificato per abbattere i costi di gestione infrastrutturale.
- Ottimizzare i processi di onboarding: rimodellare le procedure riducendo i tempi di verifica e azzerando i costi legati alla manualità dei controlli visivi sui documenti cartacei.
Navigazione della guida IT-Wallet
Per approfondire la conoscenza dell’infrastruttura dell’identità digitale e della sua terminologia, consulta i contenuti correlati:
- IT-Wallet per le aziende: la guida completa: la panoramica sull’architettura di federazione, il percorso dei dati e le opportunità strategiche dell’IT-Wallet.
- Glossario dei ruoli e dei termini dell’IT-Wallet: le definizioni di Fonte Autentica, Issuer, Wallet, Trust Anchor, Trust Mark e la tabella comparativa tra Verificatore e Soggetto Aggregatore.
- Che cos’è l’EUDI Wallet e quando verrà rilasciato: per approfondire l’iter normativo del wallet europeo e il suo rapporto con l’IT-Wallet.
FAQ
Cos’è la scadenza del 24 dicembre 2027 in relazione all’IT-Wallet?
È il termine fissato dall’art. 5f del Regolamento eIDAS2 entro cui i soggetti privati regolamentati (banche, assicurazioni, telco, energia, trasporti, sanità, istruzione, grandi piattaforme online e soggetti tenuti alla Strong Customer Authentication) devono accettare lo EUDI Wallet.
Dal momento che l’IT-Wallet rappresenta il ponte per avviare oggi in Italia le sperimentazioni (PoC) e poter considerare riutilizzabile la maggior parte del lavoro e del tempo investito, l’adesione al sistema IT Wallet rappresenta la naturale strada per un adozione progressiva dell’EUDI Wallet.
Quali aziende sono obbligate ad accettare l’EUDI Wallet (e che senso ha partire oggi con le sperimentazioni dell’IT Wallet)?
Sono obbligati i soggetti privati che rientrano in settori regolamentati o sono tenuti per legge o contratto alla Strong Authentication: istituti bancari e di pagamento, emittenti di moneta elettronica, assicurazioni, operatori di telecomunicazioni, energia e trasporti, strutture sanitarie e istituti di istruzione, oltre alle Very Large Online Platforms individuate dal Digital Services Act.
Cosa succede il 24 dicembre 2026?
È il termine entro cui ogni Stato membro dell’Unione Europea deve rendere disponibile ai propri cittadini almeno una soluzione di EUDI Wallet conforme al Regolamento eIDAS2.
Cosa devono fare le pubbliche amministrazioni entro il 3 agosto 2027?
Devono completare la registrazione come “fonti autentiche” nel sistema IT-Wallet e rendere disponibili i propri dati affinché possano essere inseriti nell’IT-Wallet sotto forma di attestati elettronici, senza poter opporre le discipline specifiche delle singole banche dati.
Conviene aspettare la scadenza del 2027 per adeguarsi?
No: entrare nell’ecosistema EUDI Wallet richiede di gestire un’infrastruttura di fiducia (chiavi crittografiche, Trust Anchor, revisione dei processi di verifica interni), un lavoro che richiede tempo. Avviare un proof of concept oggi nel Sistema IT Wallet, senza impegni regolamentari, permette di percorrere la strada definita dalla strategia nazionale sull’identità digitale e di arrivare alla scadenza con un progetto pianificato invece che con un adeguamento in emergenza partendo da zero.
Sfoglia categorie
Potrebbero interessarti
Normativa
17.09.2026
Fonte autentica, Trust Anchor, Verificatore: i ruoli e i termini dell'IT-Wallet
Come funziona l'architettura IT-Wallet? Guida a ruoli e termini chiave, con tabella comparativa tra Verificatore e Soggetto Aggregatore.
Normativa
15.09.2026
IT-Wallet per le aziende: guida completa a ruoli, scadenze e obblighi 2027
Guida strategica all'IT-Wallet per le imprese: scadenze 2026-2027, settori con obbligo di accettazione e come avviare subito un Proof of Concept (PoC).
Normativa
07.09.2026
Regolamento DORA: nuove sanzioni e responsabilità per banche e fornitori ICT
Il decreto DORA introduce un regime sanzionatorio dettagliato per garantire la resilienza operativa digitale, attribuendo nuove responsabilità a enti finanziari e fornitori di servizi tecnologici.